本文是对以下论文的阅读梳理与结构化解说:
Mitigating Challenges in Ethereum’s Proof-of-Stake Consensus: Evaluating the Impact of EigenLayer and Lido(arXiv:2410.23422)
以下按论文的问题设定与章节脉络整理(不等同于逐句翻译)。补充性段落紧跟在「该概念在正文里第一次被讲清」的位置之后,而不是集中到文末。
1. 以太坊 PoS 转型后面临的三大核心挑战
PoS 在能耗与参与方式上相对 PoW 有结构性变化,但文献指出它也引入新的经济与结构性摩擦:
- 资金与技术门槛过高:成为以太坊 PoS 验证者往往需要满足较高的最低质押要求(文献以 32 ETH 为例),并具备维护节点运行的硬件资源与技术知识,这会抬高普通参与者直接验证的门槛。
- 资本流动性丧失(或显著削弱):在原生质押叙事下,用于共识的资金在功能上更接近长期承诺,难以及时转作他用;这会表现为流动性割裂与资本效率问题。
- 资本趋于中心化的风险:当独立质押门槛偏高时,资金更容易委托给巨鲸、交易所或大型质押池。文献中的质押分布图(如 Figure 1 一类)用于说明「少数实体可能占据很高比例的质押 ETH」这一结构性事实,并将其与抗审查、多元参与等目标之间的张力联系起来。
2. 解决方案:Lido 与 EigenLayer 的机制原理
针对上述摩擦,市场演化出两条不同侧重点的路径:流动性质押与再质押中间件。下文刻意不用生活化比喻,只从系统栈位置与密码经济学(cryptoeconomics)约束两层来区分二者:前者改写的是「谁把 ETH 送进 PoS、凭证如何记账」;后者改写的是「哪些链外行为能把已质押 ETH 暴露到新的可执行罚没事由之下」。
2.1 Lido(流动性质押)
栈位置(严格):Lido 不是以太坊 PoS 共识的一部分,而是部署在执行层上的一组智能合约。主网上交易的打包、分叉选择与终局相关规则,仍由运行共识层/执行层客户端的节点按以太坊协议完成;Lido 不定义这些规则。
以太坊 PoS(共识层对象):在抽象上,PoS 是对分布式状态机的一组共识规则:验证者需锁定保证金(文献常用 32 ETH 的验证者档位叙事);若违反协议规定的验证行为(如无效区块、可罚没的双签等),共识层可触发 Slashing,在经济上销毁或削减保证金。
Lido 在做什么:把大量小额 ETH 汇聚到池子中,在运营与分配规则允许时,为网络激活新的验证者(每 32 ETH 对应一个验证者槽位的工程叙事);并向用户发放 stETH 作为池子份额的记账凭证(常见讨论强调与 ETH 近似 1:1 锚定,实际仍可能出现折价/溢价)。
纠偏(控制权 ≠ 协议定义权):Lido 可能因资金规模而在节点运营格局、收益分配与委托路径上拥有巨大影响力(历史上曾出现「全网质押份额很高」的讨论),但验证规则与罚没事由的源代码语义仍属于以太坊客户端与共识规范;不应把「池子很大」误写成「Lido 包揽了 PoS 本身」。
补充(收益结构与协议抽成):文献将 APR 与 MEV 等执行层现金流一并讨论,并给出验证者与 DAO 的收益切分示例(如各 5% 一类;以论文与链上参数为准)。
补充(凭证的可组合性):stETH 作为链上 ERC-20 类资产,可进入借贷与做市等合约组合;这是凭证层流动性,不改变共识层对验证者集合与 churn 的硬约束。
补充(DVT):DVT 把单一验证职责拆到多运营方,以降低运营单点故障与审查单点;它主要改变密钥与机器拓扑,不自动解决「池子份额宏观集中」这一独立问题。
2.2 EigenLayer(再质押中间件)
栈位置(严格):EigenLayer 不把 AVS 的交易「搬进」主网共识去验证。它做的是在执行层引入一套可附加的罚没事由与资金托管关系:通过合约对 withdrawal credentials(提款凭证) 等权限的安排,把已在主网 PoS 中锁定的 ETH 经济约束,外溢给运行在链外的 AVS(Actively Validated Services,主动验证服务) 模块。
AVS 是什么(类型学,非穷尽):AVS 通常指不依赖主网共识直接执行其全部状态转移、但仍需要一组运营者提供正确性/可用性保证的系统:例如预言机(链外数据上链)、跨链桥(跨链状态迁移)、数据可用性层(DA)等。文献也会把 EigenDA 作为 DA 场景的代表性用例来讨论。
无 EigenLayer 时的传统自举:许多 AVS 若要走「自有质押网络」,往往发行自有代币并要求节点质押;此时安全下界常与该代币市值/流动性绑定,容易出现 $\mathrm{CoC}<\mathrm{PfC}$ 的脆弱区间(腐败成本相对腐败收益过低),与论文中「碎片化安全」图式一致。
可编程罚没(Programmable Slashing)的闭环(四步,按因果顺序):
- 权限重定向:验证者自愿把 L1 质押相关的提款/退出路径约束到 EigenLayer 合约可裁决的范围内(叙事上常表述为修改 withdrawal credentials 指向合约;精确字段与版本以协议为准)。
- 并行运行:同一运营主体在运行以太坊验证客户端的同时,运行 AVS 所需软件,承担 AVS 规则下的义务。
- 证据输入:AVS 侧若发生可定义、可证明的违约(例如可被协议规定的欺诈证明/Fraud Proof 或等价的可验证证据所捕获),该证据作为普通 L1 交易 calldata 提交到 EigenLayer 合约。
- 合约执行:EigenLayer 合约在校验证据满足链上规则后,触发对相应质押权益的 Slash 等处置。主网共识层并不「理解」AVS 业务语义;它只是为合约提供确定性执行与状态更新环境。
三条常见机制错位(一次性纠正):
- 资金从哪来:被风险约束的 ETH 始终来自验证者(或其委托人)在以太坊 PoS 中的质押;AVS 作为需求方提供的是任务与付费/激励,通常不是「替节点出 ETH 押金」。
- EigenLayer 合约是不是在做 PoS:不是。PoS 出块与证明由客户端按协议完成;EigenLayer 合约更接近带条件触发逻辑的托管与罚没编排器,主要编排「哪些链上证据能触发哪些罚没/冻结路径」。
- 谁在「发现作恶」:共识层不对 AVS 世界做语义感知;检测与生成证明发生在 AVS 协议定义的系统里,裁决与执行发生在 EigenLayer 合约里。
补充(品牌与产品边界:EigenCloud):若查阅 2025 末至 2026 初 公开材料,团队常以 EigenCloud 整合再质押、EigenDA、计算与可验证性等模块;本文对齐论文写作时仍用 EigenLayer 一词。
补充(碎片化安全 vs 池化安全:论文图 4、图 5)(数字与英文标注以原论文为准;下图为自 PDF 截取以便对照正文)。
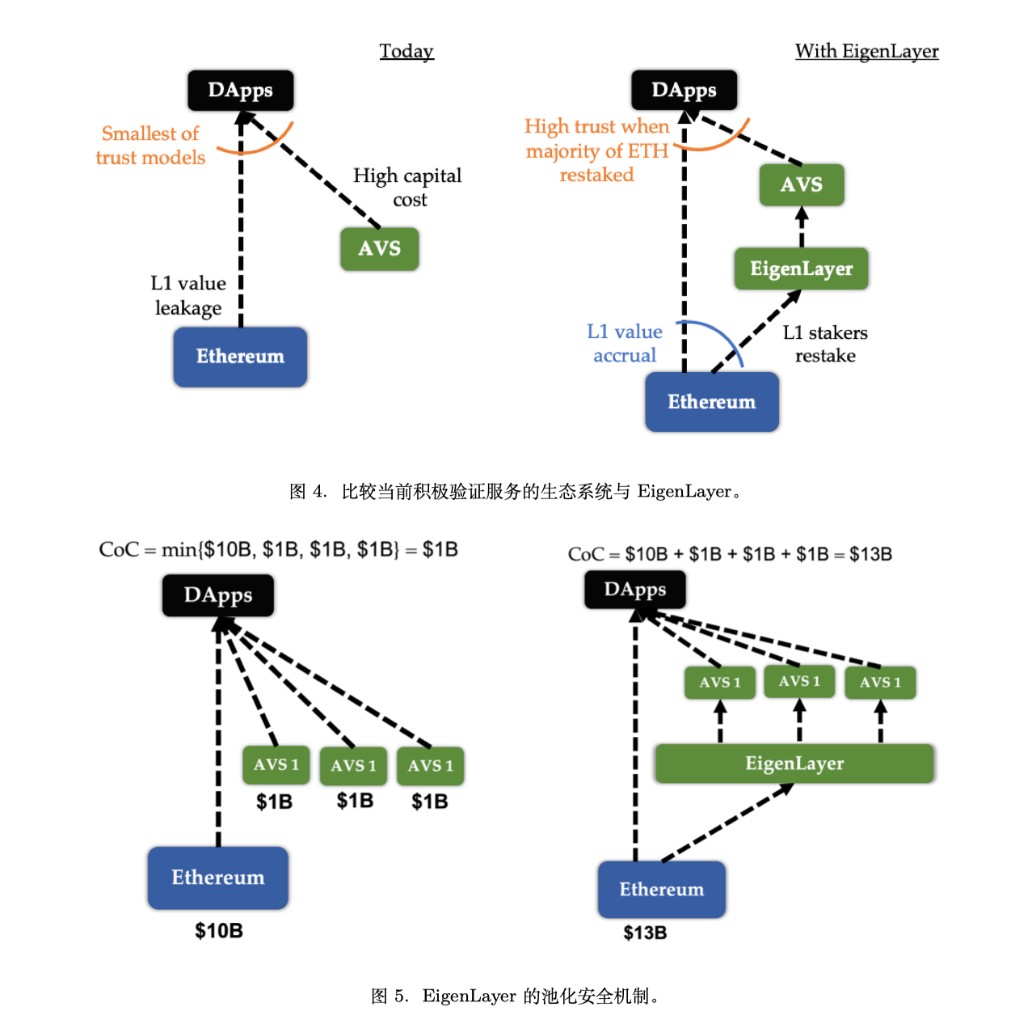
- 图 4(架构对照):左栏(Today)强调 DApp 同时依赖 L1 与独立 AVS 时的 L1 value leakage、AVS 侧 High capital cost,以及「最小信任」式组合;右栏(With EigenLayer)强调 L1 stakers restake、对 L1 的 value accrual 叙事,以及在「多数 ETH 参与再质押」条件下对 DApp 侧 High trust 的表述(均以原图箭头与文案为准)。
- 图 5(CoC 数值):左为碎片化安全,腐败成本取下界: $$\mathrm{CoC} = \min(\$10B,\$1B,\$1B,\$1B) = \$1B$$ 右为经 EigenLayer 池化后的加总叙事: $$\mathrm{CoC} = \$10B + \$1B + \$1B + \$1B = \$13B$$
补充(核心不等式):设计目标仍围绕 $\mathrm{CoC}>\mathrm{PfC}$:通过把高价值抵押品暴露给可验证罚没事由,抬高策略性作恶的边际成本(具体威胁模型以原文为准)。
补充(自由市场与委托):运营者在不同 AVS 的收益与 slash 风险之间做组合;质押者可通过 delegation 把运行与风险暴露外包给运营商。
补充(市场撮合与价值捕获,压缩):在经济学抽象里,EigenLayer 更接近「安全供给的撮合层」:AVS 为获得以太坊级经济约束支付费用;验证者/再质押者承担附加 slash 风险换取补偿;协议层可对费用流抽取协议费,并由治理(论文之后生态材料中常出现 EIGEN 等代币参与参数与准入规则)调整撮合规则。细节以官方经济设计与合约为准。
栈对照(一句话各一行):
- Lido:处在 PoS 的资金输入端——解决小额资金碎片化与凭证流动性;主网验证规则不由其定义。
- EigenLayer:处在 PoS 的经济约束输出端——通过合约把「链外 AVS 规则」翻译成「可对 L1 质押权益执行的罚没事由」;主网共识不解释 AVS,只执行合约状态转移。
2.3 协同效应与学术背景
协同:文献指出两条路径可以组合使用:先在流动性质押侧获得凭证与组合性,再在规则允许下参与再质押模块,从而在「凭证流动性」与「共享安全/附加收益」之间做组合选择。
相关工作与演进史(Section II、III):论文梳理从 PoW(依赖算力分布抬高 51% 攻击成本)到 PoS 的学术脉络,并回顾以太坊的关键里程碑(如信标链与上海升级),用于把讨论锚定在「底层共识机制基本确立之后,质押池与中间件机制如何改变参与与安全资本的配置」这一议题上。
底层架构演进(对应 Section III)
- 信标链(Beacon Chain):文献采用以太坊官方叙述:信标链作为 PoS 共识链先与 PoW 主网并行运行,最终在 The Merge 后由信标链接管共识;此后节点通常区分 共识层(区块广播与共识逻辑)与 执行层(交易执行与状态),两者通过 Engine API 通信。
- 上海升级(Shanghai):原文 III-B 将其定位为提升可扩展性、改善吞吐,并讨论 EVM 优化与 statelessness 等方向。补充(命名:为什么叫「上海」、以及 Shapella):执行层升级在以太坊社区习惯上以 Devcon 举办城市命名;与 EIP-4895(开放信标链质押 ETH 提款) 绑定的这次执行层升级因此被称为 上海升级。同一窗口期在共识层(信标链)侧还有以恒星命名的 Capella 升级;社区宏观讨论里常把两者合称为 Shapella。补充(与社区常见工程口径的对照):若以主网硬分叉的功能清单为参照,社区讨论里同一时期也常强调「启用质押提现、完善质押闭环」等已落地变化;本文在此处保留论文 III-B 的表述,同时提醒读者:工程事实以以太坊官方升级说明为准,避免把文献中的路线图式措辞误读为已全部上链的唯一主叙事。
3. 实证、排队模型与全文结论(对应论文后部:约第 8–11 页)
这一部分从机制叙述转向数据观测与可计算模型,并把 Lido / EigenLayer 的必要性重新锚回「主网 PoS 仍存在的硬时间摩擦」。
3.1 核心实证问题:锁定、提款与排队迟滞
- 现象:文献用 Figure 6 一类结果展示进入/退出队列的 Queue Wait Time。作者报告在样本期内,网络侧曾出现量级约数十天的排队等待(文中给出过约 45 天 的峰值叙事;精确数值以原图为准)。这类迟滞用于说明:即便上层有流动性质押与再质押等「外围流动性工具」,主网激活验证者与退出验证者集合仍受协议节奏约束,「时间上的冻结/排队」并非纯理论担忧。
- 数据挑战(论文方法侧):作者提到在上海升级(文献以 4 月 12 日 附近为叙事锚点)前后存在较长的链上数据可用性/连续性问题(文中给出过 35 天量级 的断档叙事),因此除信标链 API 等链上来源外,还引入对巨鲸与意见领袖在 Twitter / Reddit 等渠道的定性材料来辅助还原排队持续时间的经验图像。此处重点是「论文如何补齐观测」,不等同于对社交媒体证据强度的普适方法论推荐。
3.2 Algorithm 1:验证者等待时间的分段消耗模型
为把「流动性摩擦」从现象推进到可复算对象,论文给出 Algorithm 1,用于估计验证者进入或退出激活集合所需的等待时间。
直观理解:协议通过 churn limit(流失率/吞吐上限) 限制单位时间内可激活或可退出的验证者数量,以避免共识状态剧烈抖动。文献强调:该上限通常随活跃验证者规模 \(A\) 变化,因此队列消解速度是状态依赖的阶梯函数 \(C(A)\);长队列下不能用「\(Q/C\) 常数除法」一次性算完,而必须模拟「排队过程中 \(A\) 变化 → \(C(A)\) 跳档」的动态过程。
严谨拆解(与伪代码同构的循环逻辑):设队列剩余长度为 \(\text{remain}\),当前活跃规模为 \(A\),并用数组 scaling 给出阶梯阈值。每一轮循环大致做三件事:
- 定位区间:确定 \(A\) 当前落在哪一个阈值区间,从而读取对应的日处理速率(文中常以
dayChurn[j]表示)。 - 计算本段可处理容量:在到达下一跳变点 \(\text{scaling}[j+1]\) 之前,最多还能处理多少验证者增量(语义上对应 \(\text{scaling}[j+1]-A\) 与 \(\text{remain}\) 的耦合比较)。
- 分段累加时间并更新状态:先取本段实际处理量 $$\Delta v=\min\!\left(\text{remain},\ \text{scaling}[j+1]-A\right)$$ 再令时间增量 $$\Delta t=\frac{\Delta v}{C(A)}$$ 累加到总等待时间,令 \(\text{remain}\leftarrow \text{remain}-\Delta v\),并把活跃规模与区间索引推进到下一阶跃,直到 \(\text{remain}=0\)。
这等价于对「随 \(A\) 变化的处理速率」做分段积分/分段线性消耗;论文用它刻画极端拥堵(大规模进入或退出)时,吞吐上限如何随网络规模自适应调整。
3.3 结论(对应论文收束方式)
- EigenLayer:作为中间件,把以太坊已沉淀的信任网络复用到更多模块,降低「每个新协议自建验证者集合」的固定负担;在叙述上接近把去中心化信任做成更可组合、更可交易的安全供给(边界仍以罚没规则与市场结构为条件)。
- Lido:用池化与 stETH 降低参与门槛,并把质押敞口凭证化,以缓解底层资产在功能上的长期锁定摩擦。
两者并非替代以太坊 PoS,而更像对 PoS 内生结构性矛盾(进入门槛、时间摩擦、信任/安全资本碎片化)的自下而上市场化补丁:论文在实证部分用排队迟滞把「时间摩擦」坐实,再用 Algorithm 1 给出可计算版本,从而与前文机制分析形成闭环。
4. 口径说明:「去中心化」与「集中度」
论文摘要对 EigenLayer / Lido 给出偏乐观的「改善去中心化/包容性」判断;与此同时,质押份额集中仍是独立维度的事实风险。阅读时不必把两类表述强行合成单一结论:中间件与流动性质押改变的是参与方式与安全资本的配置机制,是否缓解集中度取决于参与结构、费率、委托关系与监管环境等经验因素。
图表数值、假设条件、Algorithm 1 伪代码细节与最新链上参数请以 arXiv:2410.23422 及以太坊官方文档为准。